会議室予約システムでISMAPを確認するポイント
目次
全て表示
自治体や官公庁などの公的機関はもちろん、高いセキュリティやコンプライアンス水準が求められる民間企業がクラウド型の会議室予約システムを導入する際は、機能面だけでなくセキュリティに関する客観的な評価も確認したいところです。その判断材料の一つとして活用されているのが「ISMAP」です。
本記事では、ISMAPの概要や登録状況の確認方法を踏まえ、会議室予約システムを選ぶ際にISMAPやセキュリティ・運用条件をどのように確認すればよいかを解説します。
会議室予約システムの選定で押さえたいISMAPとは?
ISMAP(政府情報システムのためのセキュリティ評価制度)は、政府が求めるセキュリティ要求を満たしているクラウドサービスをあらかじめ評価・登録する制度です。政府調達におけるセキュリティ水準の確保と、スムーズな導入手続きを目的に運用されています。
事業者が申請を行い、登録監査機関による監査と審査を経て「ISMAPクラウドサービスリスト」に登録される仕組みです。政府機関の調達においては本リスト掲載サービスからの選定が原則となっています。一方、民間企業においても、自組織のセキュリティポリシーやベンダーリスク管理の基準として、ISMAP登録状況を確認するケースがあります。
自治体や企業での適用については一律の義務ではないものの、自組織の情報セキュリティポリシーや調達基準に沿ってISMAP登録を評価指標とするケースが一般的です。そのため、クラウド型の会議室予約システムを検討する際も、候補となるツールがリストに登録されているかが重要な確認ポイントとなります。
会議室予約システムのISMAP登録状況を確認する方法
検討中の会議室予約システムがISMAPに対応しているかを確かめる際は、事業者Webサイト上の「ISMAP対応」という表記だけで判断せず、公式の「ISMAPクラウドサービスリスト」を直接チェックします。
ISMAPの登録は事業者単位ではなく「個別のクラウドサービス単位」で行われるため、自組織で導入予定のサービス自体が登録対象に含まれているかを確実に検証することが大切です。
1.ISMAPクラウドサービスリストで登録範囲をチェックする
公式のISMAPクラウドサービスリストでは、サービス名や提供事業者名から登録の有無を検索できます。
リストの検索結果や詳細情報画面では、サービスの公式URLに加えて「言明の対象範囲」が明記されています。2026年4月のリスト表示改善により、一覧画面上でも対象範囲が確認可能となりました。
検索時は、単にサービス名が掲載されているかを見るだけでなく、実際に導入する機能や提供形態が登録範囲に含まれているかまで精査することが欠かせません。事業者が案内する対応範囲と、公式リスト上の登録内容に相違がないかを照合しましょう。
2.ISMAPとISMAP-LIUの違いを押さえる
ISMAP-LIU(ISMAP for Low-Impact Use)は、リスクの小さな業務・情報の処理に用いるSaaSを対象とする仕組みです。利用する業務の影響度評価を行い、一定の条件を満たす場合に登録対象となります。
会議室予約システムを選ぶ際は、通常のISMAPリストとISMAP-LIUリストのどちらに掲載されているかを把握します。ただし、掲載区分だけで可否を決めるのではなく、自組織で扱う情報の機密性や利用目的に合致しているかまで含めて総合的に判断することが求められます。
なぜ会議室予約システムの選定でISMAPの確認が必要なのか
ISMAPへの登録状況を確認することは、クラウドサービスが政府のセキュリティ要求に基づく評価・登録の対象となっているかを確認する材料になります。会議室予約システムのセキュリティを評価する際も、ISMAPの登録状況に加えて、登録対象の範囲や自組織のセキュリティ要件を確認することが大切です。
ただし、ISMAPはクラウドサービスに対する制度上の評価であり、会議室予約という個別業務への適合性までを保証するものではありません。そのため、ISMAPの確認とあわせて、自組織の運用に必要な条件を整理することが重要です。
ISMAP登録とあわせて確認したい選定ポイント
ISMAPへの登録は、クラウド型の会議室予約システムを選ぶ際の重要なスクリーニング条件となりますが、リスト掲載だけで即決するのではなく、自組織のセキュリティ基準や運用環境に合致するかを見極める必要があります。
1.自組織のセキュリティポリシー・調達基準を満たしているか
社内・組織内で定められた情報セキュリティガイドラインやセキュリティチェックシートの要件を満たせるかを照合します。ISMAP登録サービスであっても、自組織固有の管理基準をすべてカバーしているとは限らないため、提示資料とセキュリティ基準を突き合わせて足りない要素がないかを整理しましょう。
2.SSOやアクセス制御などの認証環境に対応できるか
組織内の認証基盤(Microsoft Entra IDやGoogle Workspace、IDaaS等)との統合(SSO連携)や、部署・役職に応じたアクセス権限の制御が可能かを検証します。特に利用人数や拠点数の多い組織では、人事異動や組織改編に伴うアカウント管理(発行・変更・削除)がスムーズに行える仕組みかどうかも重要です。
3.セキュリティ評価と「機能適合性」を両軸で評価できるか
ISMAPはセキュリティ面の基準であり、会議室の予約手順や優先枠の設定、承認フローといった機能面まで評価するわけではありません。
セキュリティ要件(ISMAP等)をクリアしていることを前提としつつ、「自社の会議室運用や予約ルールに無理なくフィットするか」という機能適合性の観点もあわせて評価することで、導入要件をより整理しやすくなります。
会議室予約システムは「ISMAP登録+自組織の要件」で選ぶ
政府や自治体などの公的機関はもちろん、高いコンプライアンス水準が求められる民間企業でクラウド型の会議室予約システムを選定する際は、ISMAP登録の有無をセキュリティ面の確認材料としつつ、自組織の要件や認証環境、現場の運用ルールにフィットするかを総合的に判断することが重要です。
まずは検討中のサービスが「ISMAPクラウドサービスリスト」または「ISMAP-LIUクラウドサービスリスト」に掲載されているか、そして実際の導入範囲が登録対象に含まれているかを精査しましょう。
当メディアでは、セキュリティ要件や運用課題に応じた会議室予約システムを紹介しています。自組織に必要な条件を整理したうえで、最適なシステム選びの参考にしてください。
Selection
【要件別】
会議室予約システム
おすすめ3選
会議室予約システム
おすすめ3選
自社開発システム
からの 引継ぎ
からの 引継ぎ
複雑な自社ルールを引き継ぎたい
既存環境からスムーズに移行したい
BRoomHubs
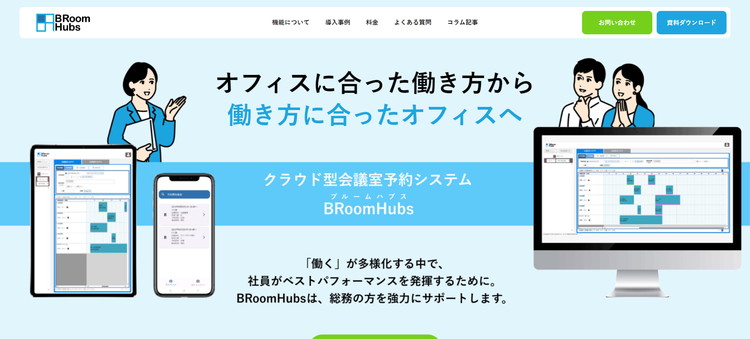
※画像引用元:BRoomHubs公式サイト
(https://broomhubs.com/)
(https://broomhubs.com/)
おすすめ理由
- 長年蓄積された独自ルールや設定を前提に、現行フローの背景や制約まで整理して移行を支援。設定調整や個別カスタマイズにより自社ルールを無理に変えず引き継げ、定着しやすい。
- 柔軟なカスタマイズ性により、備品・社用車・座席などのリソースも一元管理。用途ごとに分かれていた管理を集約し、複数システムを行き来しない運用体制を実現する。
グループウェア
との 連携
との 連携
Google等のカレンダーと一体運用
予約方法を変えずに利用したい
SmartRooms
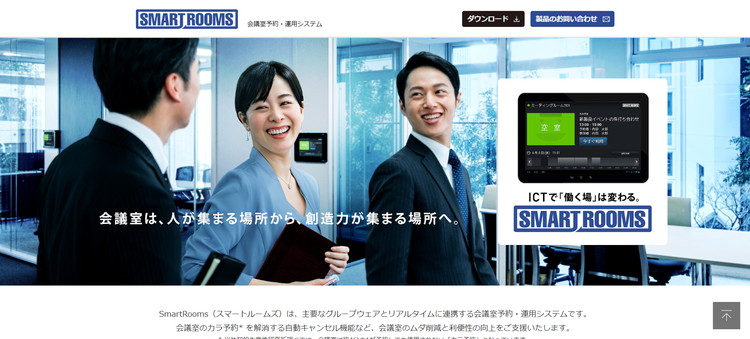
※画像引用元:SmartRooms公式サイト
(https://www.uchida.co.jp/it/products/smartrooms/)
(https://www.uchida.co.jp/it/products/smartrooms/)
おすすめ理由
- Microsoft 365やGoogle Workspace、サイボウズ Garoonなど主要グループウェアと連携。クラウド・オンプレいずれにも対応し、既存環境を大きく変えずに導入可能。
- グループウェアの予定表と直接連携し、個人の予定登録と会議室予約を同時に実行。日程調整と部屋確保を分けて行う手間を省き、効率化や会議場所の伝達ミスを防止。
シンプル・単体運用
会議室だけ予約できればいい
シンプルに始めたい
ROOMLEAD
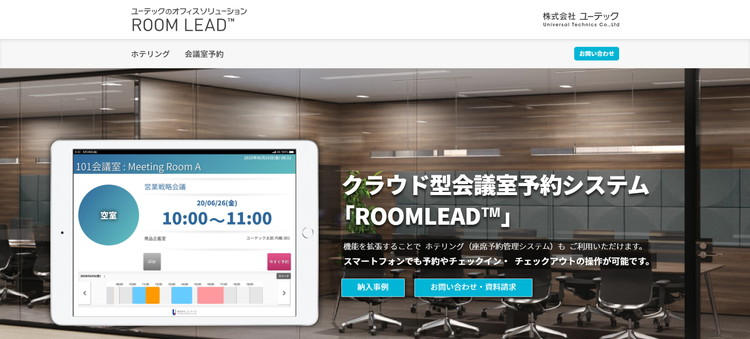
※画像引用元:ROOMLEAD公式サイト
(https://www.utnet.co.jp/roomlead/meeting_room/)
(https://www.utnet.co.jp/roomlead/meeting_room/)
おすすめ理由
- 空き状況確認・チェックイン・延長など、会議室予約のコア機能に特化。アプリや専用端末不要なブラウザ型で、初期コストを抑えながら、IT部門の手を借りずにすぐに使い始められる。
- 利用者数に関係なく会議室数に応じた料金体系で、段階導入でもコストを抑えやすい。規模や部署が増えてもコストが膨らまず、段階的な導入や試験導入にも向いている。